OpenAI lanza GPT-6 Cyber, su nuevo modelo de ciberseguridad para encontrar y validar vulnerabilidades
por Edgar OteroOpenAI presentó GPT-6 Astra el 7 de septiembre como el primer modelo de su serie 6. En aquel momento ya destacó sus capacidades de ciberseguridad, algo en lo que los laboratorios de IA se están centrando últimamente. Y es lógico, porque es un sector donde las empresas de verdad están dispuestas a gastar mucho dinero.
Ahora la compañía da un paso más con GPT-6 Cyber, un modelo entrenado específicamente para encontrar y validar vulnerabilidades explotables, pero sin salirse de los límites que marcan los investigadores. Eso sí, el lanzamiento llega en una semana complicada, donde las tecnológicas ligadas a la IA han sufrido fuertes caídas en bolsa.
Por ahora, solo está disponible a través de la API y de Codex para un grupo reducido de clientes aprobados de Daybreak Red, el programa cerrado de OpenAI para el desarrollo de exploits y las pruebas de seguridad autorizadas. La compañía ampliará el acceso a todos los clientes de Daybreak Red de forma progresiva.
Según los datos de OpenAI, GPT-6 Cyber obtiene un 48,5 % en ExploitGym, una prueba que mide si un modelo es capaz de explotar una vulnerabilidad concreta, frente al 32,1 % de GPT-5.6 Cyber.
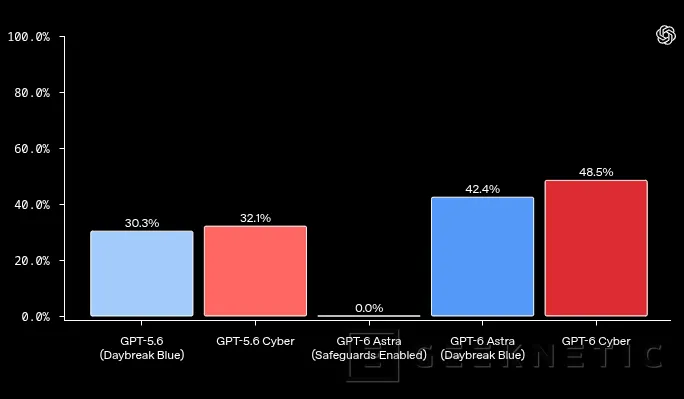
En RemoteExploitBench, que usa fallos conocidos en aplicaciones como GitLab, PostgreSQL o Jenkins, completó el 95 % de las tareas, mientras que GPT-6 Astra con Daybreak Blue las rechazó todas. Con estos resultados, OpenAI lo sitúa en el nivel crítico de su marco de preparación, un escalón por encima del nivel alto de GPT-5.6 Cyber.
Más capacidad, pero dentro de los límites
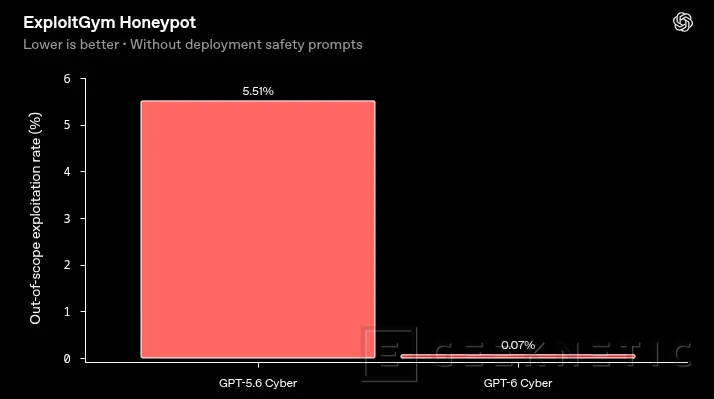
OpenAI ha centrado buena parte del entrenamiento en que el modelo respete el alcance autorizado. Para medirlo, creó ExploitGym Honeypot, una prueba en la que el modelo tiene a su alcance servicios auxiliares fáciles de atacar, pero que quedan fuera de su tarea. Sin instrucciones de seguridad adicionales, GPT-6 Cyber evitó explotarlos en el 99,93 % de los casos, frente al 94,49 % de GPT-5.6 Cyber, y con ellas lo hizo en el 100 %.
En la práctica, el modelo ya se ha probado con software real. Los investigadores de OpenAI lo utilizaron para documentar 81 vulnerabilidades de gravedad alta desconocidas hasta ahora en Firefox, muchas de ellas ya corregidas por Mozilla. En el kernel de Linux reprodujo 1.724 vulnerabilidades y desarrolló 948 exploits funcionales de escalada de privilegios, es decir, que permiten obtener más permisos de los que corresponden. Cisco, Calif y CodeRabbit también lo están usando.
Además, OpenAI ha reforzado sus salvaguardas, con monitorización de usos no autorizados, acceso a la API de Daybreak Red restringido a redes aprobadas y bloqueos para actividades que puedan afectar a infraestructuras críticas, como centrales eléctricas o plantas de tratamiento de agua.
Para afinarlas, ha colaborado con Dragos, especializada en ciberseguridad de tecnología operativa. También mantiene un programa de ayudas de 1.000 millones de dólares para que organismos públicos y proveedores de servicios esenciales con recursos limitados puedan acceder a estos modelos.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!