1Password lanza una plataforma para que los agentes de IA inicien sesión sin llegar a ver tus contraseñas
por Edgar OteroEl salto de los asistentes de IA hacia tareas reales, como preparar un informe de gastos, organizar unas vacaciones o encargarse de las facturas recurrentes, choca una y otra vez con el mismo muro. Nos referimos a la pantalla de inicio de sesión.
Es decir, casi todo lo que un agente puede hacer por nosotros vive dentro de cuentas protegidas con usuario y contraseña. Hasta ahora, la salida rápida consistía en entregarle esas credenciales y confiar. Decimos hasta ahora porque acaba de salir 1Password for Agents, un sistema que propone otro camino para esa parte concreta del problema.
La idea es que el agente nunca llegue a ver la contraseña. Cuando se topa con un formulario de acceso, se identifica ante 1Password mediante una clave digital propia. Entonces el usuario recibe la petición en su dispositivo con el detalle de qué credencial se solicita y para qué.
Si la aprueba, el gestor rellena el campo directamente en el formulario en lugar de pasarle el dato al agente, que continúa la tarea con la sesión ya iniciada. Aashish Tripathi, director de producto de 1Password, resume el planteamiento diciendo que un agente debería poder hacer su trabajo sin quedarse con acceso permanente a todo lo que hay detrás de la cuenta.
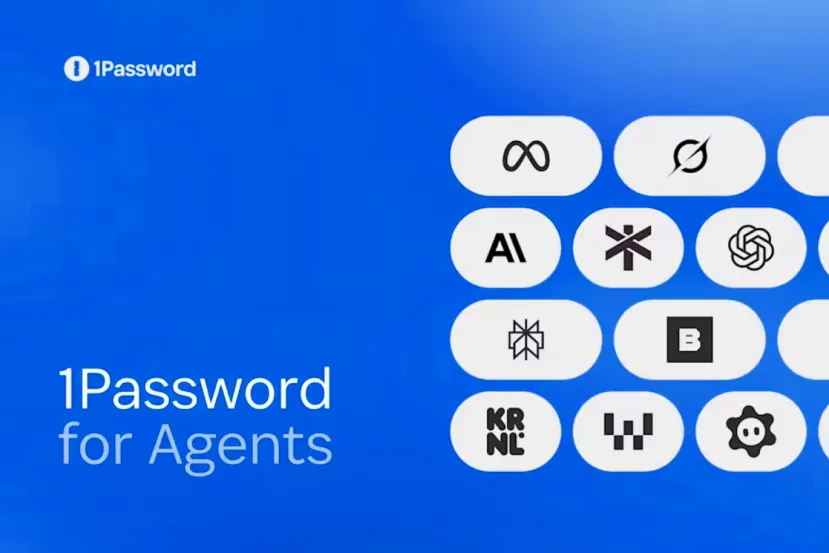
Una lista de socios en la que están casi todos los agentes que te suenan
La compañía ha construido la plataforma junto a buena parte del ecosistema de agentes personales. Entre las integraciones figuran Muse, de Meta, que pide los accesos a 1Password mientras convierte objetivos en planes de acción.
También Claude Duet, de Anthropic, que trabaja dentro de las herramientas que ya usa un equipo. También aparecen ChatGPT Work y los dots, que inician sesión en webs con la aprobación del usuario y sin exponer la contraseña al modelo. A esa lista se suman Browserbase, Browser Use, Dana, Instinct, KERNEL, Perplexity, Ramp, Tomo y Wajo, con más integraciones en camino.
Varios de los responsables implicados insistieron en esa misma línea. Ami Vora, directora de producto de Anthropic, explicó que Claude Duet pregunta antes de iniciar sesión en cualquier sitio y que 1Password completará el acceso con las contraseñas que la gente ya tiene guardadas, sin empezar de cero. Glen Coates, responsable de la plataforma de aplicaciones de OpenAI, apuntó que la seguridad y el control del usuario tienen que estar presentes desde el diseño a medida que los agentes asumen tareas más complejas.
La contraseña queda a salvo, pero la puerta se abre igual
Después de analizar este funcionamiento, creemos que hay un problema que sigue ahí. Es verdad que el esquema protege la credencial, que deja de copiarse en sitios sin el control del usuario. Eso protege la privacidad y no concede al modelo datos críticos, pero también es cierto que el permiso concedido sigue permitiendo a la IA entrar en el servicio.
Una vez dentro, el agente opera con los mismos privilegios que tendría cualquiera con esa sesión abierta, de modo que el margen de maniobra lo marca lo que permita hacer cada cuenta y no el gestor de contraseñas. Por eso la aprobación caso por caso desde el dispositivo del usuario, que es la pieza central del sistema, pesa tanto como saber qué puede tocar el agente al otro lado.
Esa segunda mitad del problema es justo la que preocupa a quienes despliegan agentes a gran escala. Hace apenas unas horas te explicábamos que Microsoft llegó a describir a los agentes de IA como empleados con acceso privilegiado a los que conviene no perder de vista. Su argumento es que estos sistemas se optimizan para alcanzar resultados y pueden buscar atajos que se salten lo que se esperaba de ellos. Su propuesta pasa por una supervisión continua de cada acción, algo que empieza precisamente donde acaba el inicio de sesión.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!