NIS2 y DORA para pymes: qué obligaciones de ciberseguridad tienen y cómo notificar un incidente
por Manuel NaranjoQué debe comprobar una pyme antes de aplicar NIS2 o DORA
Un cliente te pide que adaptes el contrato a DORA. Otro envía un cuestionario sobre NIS2 y pregunta cuánto tardarías en avisarle de un ataque informático. Son dos normas de la Unión Europea que establecen obligaciones de seguridad, aunque se dirigen a actividades diferentes.
NIS2 es una directiva que exige a determinadas empresas y organismos proteger sus redes y sistemas informáticos y comunicar ciertos incidentes de seguridad. Abarca sectores como la energía, la sanidad y los servicios digitales, incluidos algunos proveedores tecnológicos.
DORA es el Reglamento de Resiliencia Operativa Digital y se dirige al sector financiero. Exige que bancos y otras entidades incluidas en su ámbito estén preparados para mantener o recuperar sus servicios ante un ciberataque, una avería o un fallo informático. También regula su relación con los proveedores tecnológicos de los que dependen. Por eso, una pyme de informática debe comprobar tanto las obligaciones que le corresponden por su actividad como las condiciones que le exige cada cliente. Esta guía explica cómo distinguir ambos casos, qué medidas preparar y cuándo y a quién comunicar un incidente.
La actividad y el servicio concreto
Empieza por describir la actividad y contrastarla con las definiciones y los anexos de la norma. Hay que analizar por separado actividades como gestionar servidores de otras empresas, prestar servicios de nube o desarrollar aplicaciones.
Después, comprueba quién contrata el servicio tecnológico y para qué lo utiliza. Alojar una web comercial y mantener una aplicación utilizada para prestar servicios financieros pueden generar exigencias contractuales diferentes.
Qué está vigente en España
DORA se aplica desde el 17 de enero de 2025. Es el Reglamento (UE) 2022/2554, directamente aplicable en los Estados miembros, con normas de desarrollo sobre incidentes, contratos y pruebas.
NIS2 es la Directiva (UE) 2022/2555. Su plazo de transposición terminó el 17 de octubre de 2024. A día de hoy, España sigue pendiente de completarla. La Comisión Europea anunció el 8 de julio de 2026 la remisión del caso español al Tribunal de Justicia de la UE por esa falta de notificación.
Las exigencias de NIS2 que explicamos describen el marco europeo que debe incorporarse al ordenamiento español. Las obligaciones exigibles hoy requieren revisar también las normas españolas vigentes, entre ellas el Real Decreto-ley 12/2018 y el Real Decreto 43/2021, cuando sean aplicables.
El Reglamento de Ejecución (UE) 2024/2690 concreta requisitos y criterios de incidentes para determinados proveedores digitales. Es directamente aplicable dentro de su ámbito. Los proveedores de nube y servicios gestionados deben analizarlo junto con su condición de entidad afectada y el régimen nacional de supervisión correspondiente.
NIS2: a qué empresas afecta y qué les exige
NIS2 abarca 18 sectores, entre ellos energía, transporte, sanidad, agua, infraestructuras digitales y gestión de servicios TIC entre empresas. También incluye determinadas actividades de fabricación, alimentación, productos químicos, residuos, servicios postales, investigación y proveedores digitales.
Una pyme tecnológica debe revisar especialmente las categorías de infraestructuras digitales y gestión de servicios TIC, que incluyen nube, centros de datos, servicios gestionados y seguridad gestionada.
El tamaño se calcula con más datos que la plantilla
Como regla general, NIS2 se aplica a las entidades de sus anexos que tengan el tamaño de una mediana empresa o superen los límites de esa categoría. Remite a la Recomendación 2003/361/CE, que combina personal y magnitudes económicas.
| Categoría europea | Personal | Volumen de negocios anual o balance general anual |
|---|---|---|
| Microempresa | Menos de 10 personas | Hasta 2 millones de euros en una de las dos magnitudes |
| Pequeña empresa | Menos de 50 personas | Hasta 10 millones de euros en una de las dos magnitudes |
| Mediana empresa | Menos de 250 personas y fuera de las categorías inferiores | Hasta 50 millones de facturación o hasta 43 millones de balance |
El requisito de personal se combina con el financiero. Una empresa con menos de 50 trabajadores puede quedar fuera de la categoría pequeña si supera tanto el límite de facturación como el de balance correspondiente.
En empresas asociadas o vinculadas puede ser necesario sumar datos de otras sociedades. La recomendación regula ese cálculo. NIS2 contempla también que los Estados valoren determinadas condiciones de independencia dentro del grupo. Si esas circunstancias cambian la clasificación, necesitan una revisión específica.
Las excepciones que alcanzan a empresas pequeñas
NIS2 incluye ciertos servicios con independencia del tamaño: proveedores de DNS, registros de dominios de primer nivel, servicios de confianza y redes o servicios públicos de comunicaciones electrónicas, en las condiciones de la directiva.
También permite incluir entidades por su importancia específica, por ser el único proveedor de un servicio esencial en un Estado miembro o por las consecuencias de su interrupción. Hay que comprobar qué supuesto se aplica a la empresa y, cuando sea necesario, si la autoridad la ha identificado como entidad afectada.
Entidades esenciales e importantes
En términos generales, las grandes entidades del anexo I son esenciales; muchas medianas de ese anexo y las comprendidas en el anexo II son importantes. Existen excepciones por actividad y designación que requieren comprobación individual.
Ambas categorías deben gestionar riesgos y notificar incidentes. Cambian especialmente la supervisión y las sanciones. Las esenciales pueden recibir controles preventivos; para las relevantes, la supervisión se activa ante indicios, pruebas o información de un posible incumplimiento.
La dirección debe aprobar las medidas de gestión del riesgo, supervisar su aplicación y recibir formación. En una pyme hace falta capacidad para asignar recursos y resolver las deficiencias detectadas.
DORA: qué cambia para las entidades financieras
DORA comprende categorías definidas de entidades financieras: entre otras, entidades de crédito, de pago y de dinero electrónico, empresas de servicios de inversión, determinadas aseguradoras, proveedores de financiación participativa y proveedores de criptoactivos autorizados dentro de su ámbito.
Para saber si DORA se aplica a una empresa, hay que comprobar su autorización y la categoría jurídica a la que pertenece. Cobrar con tarjeta o vender a un banco no convierte a una pyme en entidad financiera a efectos de DORA.
Exclusiones y proporcionalidad
El artículo 2 excluye, por ejemplo, a los intermediarios de seguros, reaseguros y seguros complementarios que sean microempresas o pymes. Esa exclusión corresponde a esos intermediarios; una compañía aseguradora necesita revisar su propio supuesto.
Las medidas se adaptan al tamaño, el riesgo y la complejidad. El artículo 16 establece un marco simplificado para determinadas categorías, como ciertas empresas de servicios de inversión pequeñas y no interconectadas. La entidad debe justificar que pertenece a una categoría que permita utilizarlo.
Lo que debe poder mantener en funcionamiento
La entidad debe identificar qué funciones podrían perjudicar seriamente su actividad o el cumplimiento de sus obligaciones legales si dejaran de funcionar. También debe comprobar de qué sistemas y proveedores depende cada una.
Si una plataforma de pagos utiliza un servicio externo para identificar a los usuarios, debe incluirlo en su plan de recuperación. Restaurar el servidor dejando inaccesible la identificación puede mantener interrumpidos los pagos.
DORA comprende también fallos accidentales. Una actualización defectuosa o una avería pueden activar el procedimiento de incidentes si cumplen los criterios correspondientes.
La dirección y el proveedor externo
En el régimen ordinario, el órgano de dirección define, aprueba y supervisa el marco de riesgo TIC y responde de su aplicación. Aprueba las políticas de continuidad y de relación con los proveedores, revisa los recursos disponibles y debe tener los conocimientos necesarios para evaluar los riesgos. El marco simplificado tiene sus reglas específicas.
Con informática externalizada, el contrato debe permitir conocer los incidentes y cambios relevantes para tomar esas decisiones. El proveedor necesita saber a quién trasladar cada aviso.
Qué relación tiene con NIS2
Para las entidades financieras cubiertas, DORA actúa como norma sectorial en las materias equivalentes de gestión del riesgo y notificación, evitando duplicar esas obligaciones mediante NIS2.
El proveedor se analiza por separado: puede tener exigencias contractuales de DORA y estar comprendido en NIS2 por su actividad.
Cómo afectan estas normas a los proveedores tecnológicos
Un proveedor de servicios gestionados, o MSP, administra servicios o sistemas para otras empresas. Un proveedor de seguridad gestionada, o MSSP, se ocupa de la ciberseguridad de otras empresas o les ayuda a gestionarla. NIS2 incluye ambas categorías.
Importa el trabajo real: una instalación puntual tiene un alcance diferente al de administrar continuamente una red. En software hay que comprobar si el servicio reúne las características de computación en nube u otra categoría regulada.
Las exigencias que llegan a través del cliente
NIS2 exige tratar la seguridad de la cadena de suministro. El cliente puede pedir documentación, controles de acceso o cláusulas de incidentes antes de renovar un contrato.
La obligación legal del proveedor y las condiciones adicionales que acepta por contrato deben distinguirse. Cada respuesta a un cuestionario debe corresponder al servicio evaluado y a medidas realmente implantadas.
En DORA, el proveedor debe aportar información y cooperar en los términos correspondientes al servicio contratado. La entidad financiera conserva la responsabilidad de cumplir sus obligaciones.
Un servicio esencial para un cliente y un proveedor esencial para la UE
Cuando una entidad financiera utiliza un servicio tecnológico para una función esencial o importante, DORA exige que el contrato con el proveedor incluya condiciones adicionales.
La designación de un proveedor tercero esencial de servicios TIC corresponde a las Autoridades Europeas de Supervisión. Valoran su repercusión sistémica, la dependencia del sector financiero y la posibilidad de sustituir sus servicios. Los proveedores designados quedan sujetos a una supervisión específica de las autoridades europeas.
La importancia de un servicio para un cliente y esa designación europea son situaciones diferentes.
Empresas y clientes en varios países
NIS2 tiene reglas de jurisdicción específicas para determinados proveedores digitales y servicios gestionados. Importa su establecimiento principal en la UE y dónde se toman las decisiones de ciberseguridad.
Si operas en varios Estados, documenta qué autoridad corresponde; la ubicación del servidor puede resultar insuficiente.
Qué medidas debe tener implantadas la empresa
Para elegir las medidas de seguridad, hay que valorar qué servicios presta la empresa y qué ocurriría si dejaran de funcionar. El Reglamento 2024/2690 concreta requisitos para los proveedores digitales incluidos en su ámbito; ENISA aporta orientaciones y ejemplos de evidencias.
Inventario y evaluación de riesgos
El inventario debe identificar los sistemas de cada servicio y sus responsables, incluidas las aplicaciones externas y las cuentas de administración. En un MSP hay que localizar las herramientas que permiten acceder a varios clientes.
Una cuenta comprometida de administración remota puede abrir el acceso a distintas empresas. Ese escenario requiere revisar los privilegios y la separación de accesos. Anotar únicamente «riesgo de ciberataque» deja sin resolver dónde actuar.
Accesos y autenticación
Revisa primero los accesos a administración, correo, herramientas remotas y copias. Cada persona debe tener los permisos necesarios y un procedimiento que los retire cuando deje de necesitarlos.
NIS2 contempla la autenticación multifactor o continua cuando proceda. Hay que comprobar también las cuentas de emergencia y la recuperación: una cuenta alternativa desprotegida puede abrir otra entrada al sistema.
Las cuentas identificables y los registros permiten investigar quién accedió y qué hizo. Incluye en la revisión los permisos de aplicaciones y cuentas técnicas.
Vulnerabilidades, actualizaciones y cambios
El procedimiento debe identificar vulnerabilidades y asignar su corrección, valorando el servicio y su exposición. Al decidir cómo corregir un fallo, ten en cuenta si puede aprovecharse desde Internet o si afecta a un equipo aislado.
Registrar los cambios y cómo volver atrás ayuda a resolver una actualización fallida. Si una corrección debe aplazarse, valora medidas temporales y documenta el riesgo pendiente.
Cifrado y seguridad física
Identifica qué información necesita cifrado al almacenarse o transmitirse y cómo se gestionan las claves. El plan de recuperación debe contemplar su protección y acceso.
Revisa también el acceso físico a los equipos y las protecciones frente a cortes de alimentación o problemas ambientales. En instalaciones contratadas, comprueba qué asume el proveedor y qué evidencias facilita.
Copias y recuperación
Al probar una restauración, comprueba que el servicio vuelve a funcionar y que también se recuperan las configuraciones y credenciales necesarias. Mide cuánto tarda y qué información se perdería desde la última copia válida.
Si las mismas credenciales permiten modificar la producción y borrar los respaldos, un atacante puede afectar a ambos. Valora la separación de accesos y las copias desconectadas o inmutables, con su conservación y verificación.
Registro de actividad y respuesta
Los registros deben permitir reconstruir lo sucedido. Su conservación y protección se ajustan al riesgo y a las obligaciones aplicables. Asigna quién revisa los avisos y cómo responde.
Un equipo pequeño puede recurrir a apoyo externo, con responsabilidades definidas. La atención fuera de horario debe ser compatible con los compromisos del contrato y reflejar la cobertura real.
Formación y pruebas
Adapta la formación al puesto. Quien aprueba pagos necesita verificar cambios de cuenta; quien administra sistemas, saber cómo aislarlos y conservar pruebas.
DORA exige pruebas con condiciones específicas. Para entidades que no sean microempresas, el artículo 24 establece pruebas apropiadas, al menos anuales, de los sistemas y aplicaciones que sustenten funciones esenciales o importantes. Las pruebas avanzadas de penetración basadas en amenazas corresponden a entidades seleccionadas por las autoridades.
Un ejercicio de pérdida del correo permite comprobar si el equipo encuentra el procedimiento y puede contactar con el proveedor y preparar un aviso por medios alternativos.
Incidentes: qué comunicar, a quién y en qué plazo
El procedimiento empieza por identificar lo ocurrido y los servicios o datos afectados. Registra las horas y decisiones: los plazos dependen del conocimiento del incidente y, en DORA, también de su clasificación.
Cuándo un incidente es significativo bajo NIS2
NIS2 considera significativo un incidente si causa o puede causar graves perturbaciones operativas o pérdidas económicas para la entidad, o perjuicios materiales o inmateriales considerables a otras personas físicas o jurídicas.
El Reglamento 2024/2690 concreta estos criterios para los proveedores digitales incluidos en su ámbito: duración, usuarios afectados, consecuencias económicas y accesos no autorizados, con reglas por servicio. Incorpora al procedimiento los correspondientes a tu actividad.
El calendario de NIS2
El artículo 23 establece esta secuencia, cuya aplicación debe relacionarse con la transposición y el régimen español explicados al inicio.
| Comunicación | Plazo del marco NIS2 | Contenido principal |
|---|---|---|
| Alerta temprana | Sin demora indebida; máximo 24 horas desde la constancia del incidente significativo | Posible actuación ilícita o malintencionada y repercusiones transfronterizas, cuando proceda |
| Notificación del incidente | Sin demora indebida; máximo 72 horas desde esa constancia | Evaluación inicial de gravedad e impacto e indicadores de compromiso disponibles |
| Informe intermedio | Cuando lo solicite el CSIRT o la autoridad competente | Actualización de la situación |
| Informe final | Como máximo, un mes después de la notificación del incidente | Descripción, causa probable, medidas y repercusiones transfronterizas pertinentes |
Los plazos de 24 y 72 horas se cuentan desde que la entidad tiene constancia del incidente significativo. Los prestadores de servicios de confianza deben presentar la notificación en un máximo de 24 horas si afecta a esos servicios.
Si el incidente continúa, se presenta un informe de situación y el final dentro del mes siguiente a su gestión. La información provisional se actualiza conforme avanza la investigación.
Cuándo un incidente es grave bajo DORA
El Reglamento Delegado (UE) 2024/1772 establece criterios sobre servicios, clientes, duración, extensión geográfica, datos, reputación y consecuencias económicas.
El incidente debe afectar a los servicios esenciales de su artículo 6 y cumplir una de estas condiciones:
- El supuesto de acceso malintencionado, no autorizado y exitoso a los sistemas que pueda causar pérdidas de datos, del artículo 9.5.b.
- Dos o más de los demás umbrales del artículo 9, apartados 1 a 6.
Una interrupción de dos horas exige comprobar también los demás criterios y su combinación.
Los incidentes recurrentes, al menos dos en seis meses con la misma causa subyacente aparente, se valoran colectivamente si cumplen los criterios de gravedad. Su evaluación es mensual. Las microempresas y las entidades del artículo 16.1 de DORA están excluidas de este régimen de recurrentes.
La clasificación se revisa cuando aparecen datos que cambian la valoración.
El calendario de DORA
El Reglamento Delegado (UE) 2025/301 fija los plazos; el Reglamento de Ejecución (UE) 2025/302 desarrolla plantillas y procedimientos.
| Comunicación | Plazo general de DORA |
|---|---|
| Notificación inicial | Lo antes posible; dentro de las 4 horas desde la clasificación como grave y, como regla general, máximo 24 horas desde el conocimiento del incidente |
| Informe intermedio | Máximo 72 horas desde la presentación de la notificación inicial |
| Informe final | Máximo un mes desde la presentación del informe intermedio o del último intermedio actualizado |
Si la clasificación como grave llega después de las primeras 24 horas desde el conocimiento, la notificación inicial debe presentarse dentro de las cuatro horas siguientes a esa clasificación.
El informe intermedio se presenta aunque la situación siga igual. Se actualiza sin demora indebida cuando corresponda y, en todo caso, al recuperar las actividades regulares. Si no puede cumplirse un plazo, debe informarse a la autoridad dentro de él, explicando el motivo.
En ciertos casos, un vencimiento en fin de semana o festivo permite presentar antes del mediodía del siguiente día hábil. Esta posibilidad no se aplica a las notificaciones iniciales ni a los informes intermedios de las entidades de crédito, las contrapartidas centrales, los gestores de centros de negociación y las demás entidades financieras identificadas como esenciales o importantes bajo NIS2. La autoridad puede excluir otras entidades significativas o sistémicas. Comprueba si puedes utilizar esta regla.
Los destinatarios y el aviso al cliente
En NIS2 se avisa al CSIRT o autoridad competente. Las entidades españolas ya sometidas al régimen vigente deben seguir sus canales y CSIRT de referencia: INCIBE-CERT para su comunidad del ámbito privado y CCN-CERT para el sector público dentro de sus competencias, con las especialidades sectoriales pertinentes.
En DORA se notifica a la autoridad financiera competente. El Banco de España, la CNMV y la Dirección General de Seguros y Fondos de Pensiones tienen sus ámbitos respectivos. Prepara de antemano el acceso al canal correspondiente.
Un proveedor puede notificar por delegación en las condiciones correspondientes. La entidad financiera conserva la responsabilidad. El aviso contractual del proveedor al cliente puede tener otro plazo y debe permitir cumplir el calendario del cliente.
Si un MSP detecta un acceso indebido a su herramienta de administración, necesita identificar a los clientes expuestos y avisar conforme al contrato con la información disponible. Esperar al informe completo puede dejarlos sin tiempo para actuar.
Cuando también hay una brecha de datos personales
El RGPD exige al responsable notificar a la autoridad competente sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde la constancia de la brecha, salvo que sea improbable que suponga un riesgo para los derechos y libertades de las personas. Los retrasos deben justificarse.
El encargado del tratamiento avisa al responsable sin dilación indebida. Si existe alto riesgo para las personas, también debe evaluarse la comunicación a los afectados, con las excepciones del RGPD.
Una brecha puede afectar a la disponibilidad, integridad o confidencialidad de datos personales. La pérdida de acceso puede requerir evaluación aunque no se haya confirmado una extracción. Las notificaciones sectoriales y de protección de datos deben coordinarse.
Qué obligaciones corresponden a cada tipo de empresa
Estos supuestos orientan el análisis. La columna NIS2 describe el marco europeo; las obligaciones españolas vigentes requieren comprobación aparte.
| Situación | Qué revisar en NIS2 | Qué revisar en DORA |
|---|---|---|
| Comercio pequeño con tienda propia en Internet | Vender por Internet no equivale a prestar un mercado en línea regulado | Cobrar con tarjeta no lo convierte en entidad financiera |
| MSP mediano | Servicio, tamaño, jurisdicción y Reglamento 2024/2690 | Contratos con clientes financieros |
| Proveedor pequeño de DNS | Excepción de tamaño y clasificación | Contratos con entidades financieras, si existen |
| Entidad de pago autorizada | Relación con la norma sectorial | Inclusión y posible marco simplificado |
| Intermediario de seguros que es pyme | Otras actividades que pudieran quedar incluidas | Exclusión del artículo 2.3.e |
| Proveedor de nube para una entidad financiera | Encaje propio como proveedor de nube | Qué función de la entidad financiera depende del servicio y qué exige el contrato; posible designación del proveedor como esencial en la UE |
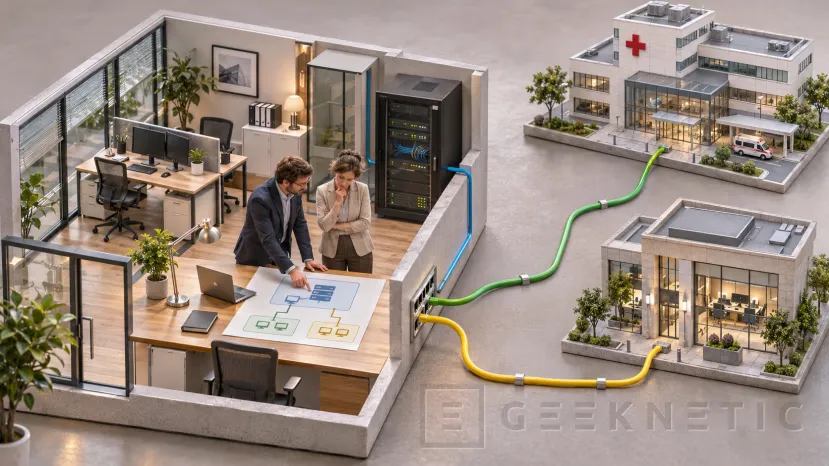
Imaginemos un proveedor independiente de soporte con ocho trabajadores que atiende a un hospital. Debe revisar su inclusión directa en NIS2 y las exigencias del contrato. Mantener impresoras tiene un alcance diferente al de administrar usuarios y copias del hospital. Para responder a un cuestionario, necesita identificar qué sistemas gestiona y qué acceso conserva.
Contratos, documentación y pruebas que hay que preparar
La documentación debe dejar claro qué sistemas cubre el contrato, quién se ocupa de ellos y qué comprobaciones se han realizado. Cualquier contradicción necesita resolverse antes de cerrar la revisión.
Las cláusulas de los servicios TIC bajo DORA
El artículo 30 exige describir los servicios y regular su localización, protección y recuperación de datos, niveles de servicio, asistencia ante incidentes y cooperación con las autoridades. La asistencia debe prestarse sin coste adicional o con un coste fijado previamente.
Para funciones esenciales o importantes se añaden objetivos de rendimiento precisos, obligaciones de información, planes de contingencia probados y participación en pruebas. También se regulan los derechos de acceso, inspección y auditoría y las estrategias de salida.
Comprueba que los compromisos pueden cumplirse: un buzón sin atención fuera de horario puede impedir avisar a tiempo, y un plazo de recuperación debe apoyarse en pruebas.
Subcontratistas y cambios en el servicio
El Reglamento Delegado (UE) 2025/532 desarrolla la subcontratación de servicios TIC que sustentan funciones esenciales o importantes. La entidad financiera debe evaluar esa cadena y su riesgo.
El proveedor principal necesita saber qué presta cada subcontratista. Los cambios sustanciales previstos deben comunicarse con antelación suficiente para evaluarlos, en los términos del reglamento y del contrato.
Prepara también cómo cambiar de proveedor: en qué formato se devolverán los datos, qué información hará falta para migrar y cómo se mantendrá el servicio durante la transición.
Evidencias que permitan comprobar las medidas
Reúne el análisis de alcance, el inventario, la evaluación de riesgos y su tratamiento. Las políticas deben identificar quién las aprueba y revisa. Conserva los registros de formación y las comprobaciones de accesos.
En las pruebas, registra el resultado y los problemas detectados. Una restauración debe dejar constancia de qué se recuperó y cuánto tardó; una revisión de accesos, de los permisos comprobados y retirados.
Las entidades financieras deben mantener el registro de acuerdos con proveedores TIC. El Reglamento de Ejecución (UE) 2024/2956 fija sus plantillas. Los proveedores necesitan facilitar sus datos para mantenerlo actualizado.
Certificaciones y alcance de las auditorías
Comprueba la entidad certificada, las actividades incluidas y la vigencia. Un certificado de otra parte del grupo puede dejar fuera el servicio contratado.
ISO 27001, el Esquema Nacional de Seguridad y otros marcos pueden ayudar a organizar o acreditar medidas. NIS2 y DORA requieren comprobar sus obligaciones específicas, incluidos contratos y notificaciones. Relaciona cada evidencia con el requisito que permite verificar.
Qué debe tener resuelto la pyme para cumplir
Documenta qué régimen corresponde a la empresa y qué condiciones ha asumido con sus clientes. Asigna a cada problema pendiente una persona responsable de resolverlo y fija el plazo y los recursos necesarios para hacerlo.
El orden de las primeras actuaciones
Empieza por los servicios cuya interrupción tendría mayores consecuencias. Revisa sus accesos y copias, prueba la restauración y comprueba quién puede tomar decisiones y comunicar un incidente.
Mira los contratos con exigencias regulatorias. Las respuestas a cuestionarios deben reflejar el estado actual: una medida prevista para el próximo trimestre figura como pendiente, con su plan.
Traslada a la dirección los riesgos abiertos y las actuaciones que requieren aprobación, con su coste y plazo.
Supervisión y sanciones
Por incumplir los artículos 21 o 23, NIS2 exige máximos sancionadores nacionales de, al menos, 10 millones de euros o el 2 % del volumen de negocios anual mundial de la empresa a la que pertenece la entidad esencial, tomando la cifra mayor. La base es el ejercicio financiero anterior. Para entidades importantes, 7 millones o el 1,4 %, también la mayor y con idéntica base.
Cada país debe fijar una multa máxima que alcance, al menos, esas cuantías. Su aplicación depende de la transposición y del caso concreto; deben distinguirse de las sanciones españolas ya vigentes.
DORA encarga a los Estados establecer sanciones y medidas correctoras. Las consecuencias dependen del régimen aplicable a la entidad y a la infracción.
Para los proveedores terceros esenciales designados, el supervisor principal puede imponer multas coercitivas diarias por incumplir determinadas exigencias de información, investigación, inspección o informes. La multa requiere una decisión del supervisor, que solo puede adoptarse cuando hayan pasado al menos 30 días naturales desde la notificación de las medidas exigidas.
Pueden alcanzar el 1 % del volumen de negocios diario medio mundial del proveedor en el ejercicio precedente, durante un máximo de seis meses. Esta regla corresponde a esos proveedores designados; las responsabilidades contractuales se analizan aparte.
Algo recomendable es plantear una caída del servicio y pedir al equipo que actúe con la documentación disponible. Debe encontrar los contactos, el canal de notificación y preparar un aviso, incluso si falla el correo habitual. Asigna a alguien la tarea de corregir cada problema detectado y repite la comprobación después de resolverlo.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!