
La ciberseguridad ya no va de poner muros más altos
De un tiempo a esta parte, la cuestión de la ciberseguridad se ha vuelto un tema complejo para organizaciones. Lo que pasa es que antes bastaba con armar una buena defensa técnica, como si de murallas más altas en una ciudad se tratase. Sin embargo, las cosas han cambiado. En las infraestructuras modernas, los atacantes ya no necesitan forzar la entrada porque sencillamente inician sesión con credenciales legítimas comprometidas.
Las auditorías actuales reflejan que el 93% de las intrusiones apunta directamente a la identidad mediante el robo de cuentas o el abuso de privilegios, mientras que el 67% de las empresas mantiene permisos de acceso excesivos sin supervisar. Obviamente, hablamos de descuidos que pueden costar a una empresa miles de euros.
Y lo peor es que los puntos de fallos son cada vez más numerosos. Que si carpetas compartidas en Microsoft 365, OneDrive o SharePoint, que si canales provisionales en Teams o Slack, que si documentos de Google Drive para colaborar con proveedores externos… Son permisos temporales que casi nunca se revocan y quedan latentes sin que nadie en el equipo técnico recuerde su existencia. Hasta que alguien con malas intenciones los caza.
Y, curiosamente, la IA lo pone un poquito más difícil todo. Vivimos una fiebre por conectar modelos de lenguaje y asistentes a estas aplicaciones, algo que ha multiplicado el peligro. Como ya te contamos, un algoritmo ni piensa ni comprende (aunque lo simule) qué es un secreto industrial.
Ante este aciago escenario, te propongo un análisis en el que destripamos cómo Securiti AI, la plataforma que Veeam compró el año pasado, pone freno a este descontrol. Te contamos cómo lo hace desde dentro de la infraestructura de una empresa, auditando ingentes cantidades de datos en local, eliminando accesos y poniendo límites claros a la IA.
Veeam quiere ayudarte a prevenir el desastre, no solo a recuperarte de él
Veeam, históricamente, se encargaba de mantener y recuperar la operatividad de tu empresa tras un desastre. El administrador apuntaba la herramienta hacia un hipervisor como Proxmox, un entorno virtualizado o una aplicación en la nube, programaba el envío hacia un almacenamiento de respaldo y, si el ransomware cifraba la red, restauraba una copia inmutable para seguir operando.
Sin embargo, el respaldo clásico mueve bloques, volúmenes y contenedores, pero es ciego frente al contenido. Es decir, sabe cuánto ocupa un fichero, pero ignora si dentro hay datos confidenciales o simplemente información totalmente superficial.
Como te decía antes, Veeam compró Securiti AI y la incorporó a su catálogo tras completar la adquisición a finales de 2025. La idea es, precisamente, cubrir ese ángulo muerto del que hablamos. La compañía pasa de este modo de la recuperación reactiva tras el desastre hacia la comprensión preventiva del riesgo. Y lo hace con DSPM. ¿De qué hablamos exactamente?
Hablemos de Data Security Posture Management
Aquí entra en juego el Data Security Posture Management o DSPM. Se trata de una disciplina que se suma a la estrategia de protección de una empresa. Y tiene como objetivo inspeccionar el interior de archivos, tablas y bases de datos. Se trata de tener toda esa información que antes simplemente se ignoraba al hacer un backup.
Por ejemplo, hablamos de auditar grandes nubes de datos y plataformas analíticas como Google BigQuery, Cloud Spanner, Amazon Redshift, Teradata, Starburst, Snowflake, Databricks, Oracle, MongoDB o motores como Elasticsearch, cruzando además ese contexto con directorios de identidad y entornos empresariales como Active Directory, Entra ID, Okta, Workday, Salesforce o SAP.
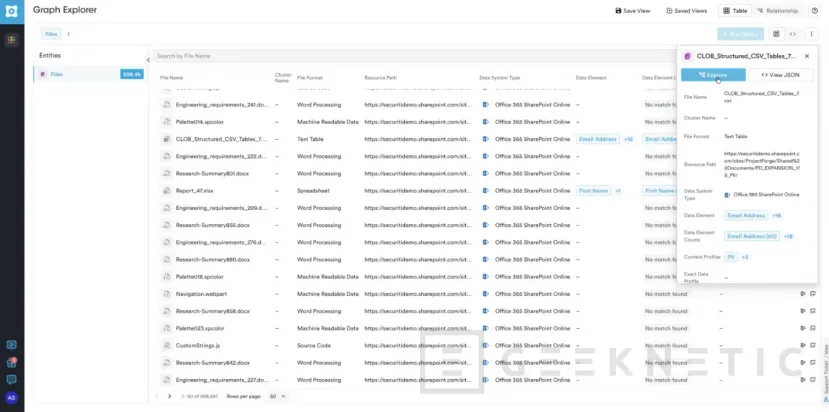
La clave práctica de este descubrimiento reside en dos mecanismos que trabajan mano a mano para entender la naturaleza exacta de la información. En un primer nivel actúan los Data Elements, unidades básicas de información personalizadas que permiten identificar cargos laborales, números de bastidor de vehículos o distinguir sin esfuerzo una cuenta bancaria o un teléfono de España frente a uno de Estados Unidos sin importar el idioma del documento.
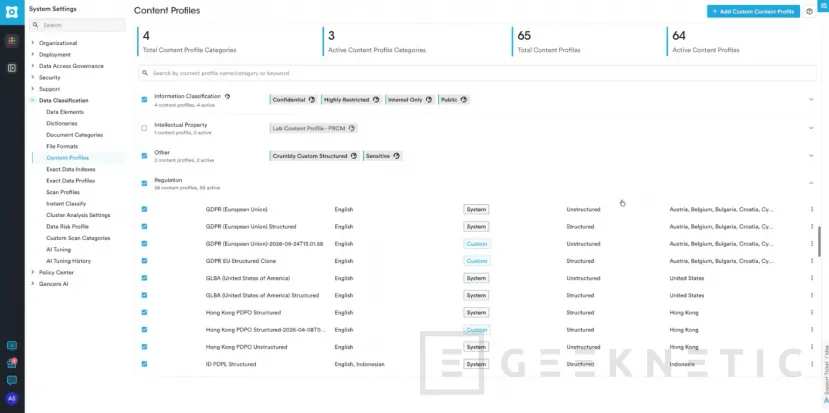
En un segundo nivel operan los Content Profiles, que agrupan unidades básicas para reconocer documentos complejos, como contratos confidenciales de compraventa corporativa, y permiten separar automáticamente los datos personales de los empleados frente a los de clientes externos bajo normativas como el RGPD.
Arquitectura técnica y soberanía digital para auditar sin enviar datos fuera
Cada vez que una plataforma promete auditar de arriba abajo todos los documentos de una compañía apoyándose en la nube, más de un ingeniero arquea la ceja. ¿Por qué lo decimos?
Básicamente, porque el hecho de sacar bases de datos confidenciales hacia servidores externos para que un tercero te diga si son confidenciales es un contrasentido que hace aguas por todas partes. Para evitarlo, Securiti AI hace una propuesta muy simple. Te la explico a medida que te hablo de su arquitectura.
Scanner Appliance
Para entender qué hay bajo el capó de esta arquitectura, la mejor analogía es el clásico proxy de transporte de Veeam Backup & Replication. Mientras que para auditar aplicaciones SaaS puras la plataforma puede usar conectores alojados en la nube que consultan directamente sus interfaces API, el trabajo pesado recae sobre un motor de análisis distribuido y autoalojado denominado Scanner Appliance.
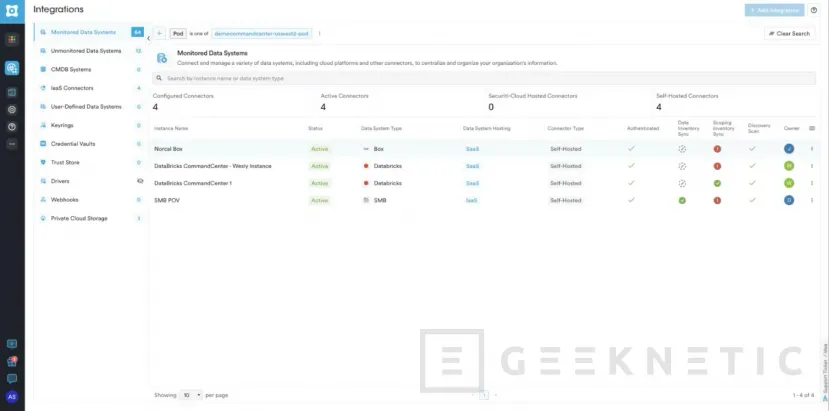
La clave es que este componente se despliega directamente dentro de la infraestructura propiedad del cliente, ya sea como una máquina virtual de un solo nodo, un clúster de múltiples nodos o contenedores con autoescalado sobre Kubernetes en entornos como Amazon EKS o Google GKE.
Situado junto a los repositorios de datos estructurados y no estructurados, el motor rastrea cada archivo bajo el principio de mínima exposición y sin ejecutar pesadas inferencias de IA en local que requieren mucha capacidad de cómputo. Al localizar información sensible, genera en origen un resumen criptográfico irreversible mediante un hash unidireccional y empaqueta únicamente los metadatos cifrados.
Y esos metadatos son lo único que viaja hacia la consola central llamada Data Command Center. Como un mismo dato genera idéntico hash en origen, la plataforma sabe si un teléfono hallado en un documento de Microsoft 365 coincide con una ficha de Salesforce, dibujando una trazabilidad completa sin haber leído ni sacado jamás el archivo original de la red corporativa.
Soberanía del dato, privacidad y reducción de costes operativos
Como puedes ver, esta separación quirúrgica resuelve de un plumazo dos grandes obstáculos en sectores regulados. En primer lugar, blinda la soberanía digital y garantiza el cumplimiento estricto de marcos como el RGPD europeo sin hacer malabarismos legales, puesto que las hojas de cálculo, contratos y tablas de clientes nunca abandonan el perímetro de la empresa hacia nubes de terceros.
En segundo lugar, ahorra costes. Mover grandes cantidades de información bruta hacia el exterior dispararía las tarifas de transferencia de salida o tráfico de egress que cobran los proveedores de nube pública. Al procesar el escaneo de forma local y enviar solo unos kilobytes de metadatos cifrados, se eliminan los costes de transferencia, cae en picado la latencia de red y se multiplica la velocidad de auditoría.
Data Command Graph para aportar contexto, correlación y control frente al riesgo
Localizar millones de archivos sensibles sirve de bien poco si el resultado es una lista interminable de alertas inconexas que nadie puede digerir, ¿verdad? Pues ahí entra Data Command Graph.
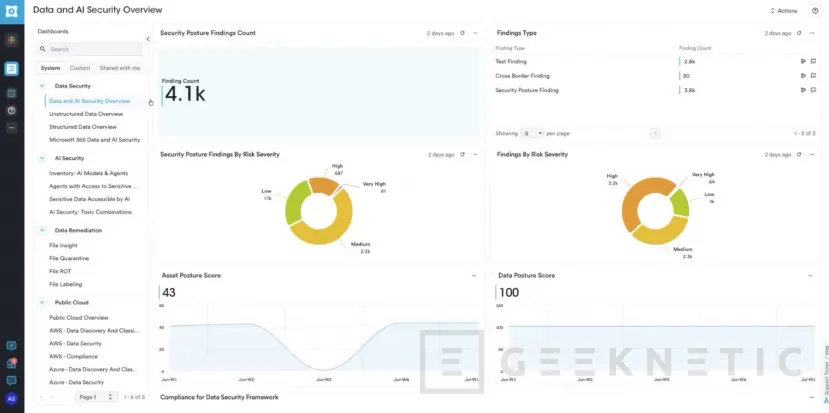
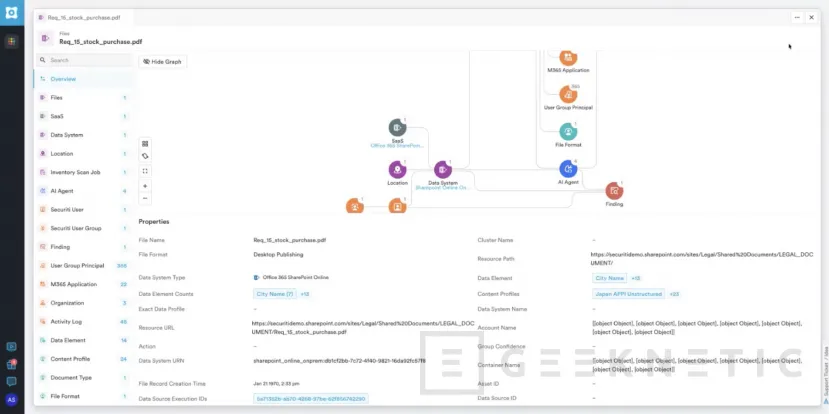
Este es un motor relacional alimentado por más de 350 conectores nativos desplegados entre nubes públicas, privadas, entornos SaaS, nubes de datos y sistemas de IA. En lugar de vigilar silos aislados, teje un mapa contextual unificado que enlaza directorios de identidades y cuentas de servicio, privilegios de acceso efectivos, modelos o agentes autónomos de inteligencia artificial, repositorios de almacenamiento, atributos sensibles clasificados y análisis de impacto ante brechas conocidos como breach findings.
Ahora, imagina que se produce una intrusión. Con esta evaluación de impacto es posible cuantificar de inmediato qué personas han quedado expuestas, qué datos personales se han comprometido y a qué sanciones regulatorias se enfrenta la compañía según la jurisdicción.
Pero más allá de las situaciones críticas, Data Command Graph también tiene ventajas en el día a día. Lo que hace es ayudar a aplicar el mínimo privilegio detectando cuentas sobreprivilegiadas o usuarios inactivos, además de localizar los llamados datos ROT, que engloban archivos redundantes, obsoletos y triviales.
De nuevo, la reducción de costes aparece aquí. Teniendo en cuenta que almacenar grandes cantidades de datos primarios puede costar cientos de miles de euros, hacer limpieza de todo ese exceso de archivos también ayuda a reducir costes. Además, ayuda a que los modelos de IA no devuelvan respuestas con información obsoleta.
Detectando las combinaciones tóxicas
Combinaciones tóxicas, toxic combinations o encadenamiento de riesgo. Lo puedes llamar como prefieras, que su peligrosidad es la misma. Hay que tener en cuenta que catástrofes de seguridad casi nunca son de un fallo aislado, sino de situaciones aparentemente aceptables que coinciden.
En estos casos, contar con un sistema preventivo es clave. Con Data Command Graph se pueden detectar esas combinaciones tóxicas. Se puede saber qué nivel de sensibilidad tiene un archivo y en qué ubicación geográfica reside con el rol del usuario, el alcance de compartición, la antigüedad de retención y el uso que hacen de él los modelos de IA.
Por ejemplo, hablamos de casos tan reales como ficheros expuestos simultáneamente a varios agentes de inteligencia artificial con capacidad de modificar su contenido, hojas de cálculo con identificadores fiscales y cuentas bancarias olvidadas en OneDrive que coinciden con registros inactivos de Salesforce accesibles a colaboradores externos.
Para proteger los RAG sin frenar su adopción, Securiti AI coloca dos cortafuegos dinámicos antes y después del cálculo matemático del algoritmo.
- Retrieval Firewalls. Situados en la entrada, justo entre las bases de datos vectoriales y los modelos de lenguaje. Estos firewalls inspeccionan los fragmentos recuperados para redactar información sensible en tiempo real mientras registran el evento para su investigación, bloqueando además los ataques de prompt injections mediante envenenamiento de datos.
- Response Firewalls. Ubicados en la salida, entre el algoritmo y canales como Teams, Slack o conectores API. Se encargan de vigilar cada respuesta generada antes de entregarla al usuario. Sus objetivos son diversos y van desde censurar datos privados o bloquear interacciones que presenten problemas de conducta y tono, como toxicidad, sentimiento negativo, malicia o sesgos. También evitan desvíos hacia temas prohibidos e irrelevantes o fugas de propiedad intelectual y código fuente corporativo.
¿Para quién es realmente Securiti AI?
Securiti AI es una plataforma que precisa una integración profunda, así que no es para cualquier empresa. Necesita madurez organizativa, planificación y formación específica. Está pensada para grandes cuentas del segmento enterprise y no para pequeñas oficinas con infraestructuras simples.
Aunque suele integrarse bajo el paraguas del departamento de seguridad, en el día a día es una herramienta liderada muy de cerca por el responsable de cumplimiento, atacando tres frentes ejecutivos muy concretos dentro del comité de dirección.
Por un lado, alivia la presión de la junta directiva sobre los CISO y CIRO ante el riesgo de la inteligencia artificial, las auditorías, la visibilidad de brechas y la acumulación de datos ROT. Por otro, descarga a los directores de seguridad y riesgo del dato de las limpiezas manuales interminables y los puntos ciegos de acceso. Y, finalmente, desbloquea a los CDAO o CDO cuyos proyectos de inteligencia artificial llevan meses estancados por falta de datos confiables y gobernados.
Dentro del disputado tablero del DSPM, esta propuesta evita tener que parchear la infraestructura contratando por separado escáneres rápidos pensados solo para nube pública, auditores clásicos de permisos anclados en servidores de archivos tradicionales o módulos puramente legales de gestión de privacidad. Frente a esa fragmentación, el gran valor diferencial de Securiti AI radica en la amplitud del Data Command Graph, estructurado en más de once módulos dentro de su consola.
También es un valor añadido su convergencia con el ecosistema de resiliencia de Veeam. Eso sí, conviene tener presente que, tras una adquisición tan reciente, la plataforma todavía opera bajo su propio dominio e interfaz independiente, por lo que el verdadero examen técnico para Veeam en los próximos meses será unificar ambas consolas para que la respuesta entre las acciones preventivas y la copia de seguridad inmutable funcionen como un único engranaje transparente para el administrador.
Compatibilidad con plataformas SaaS y conectores
Otro punto que te permite saber si Securiti AI encaja en tu organización es conocer con qué plataformas es capaz de operar. El sentido común dicta que lo idóneo es que la herramienta de Veeam se integre con las aplicaciones y servicios en la nube que ya usas. No tendría sentido que su implementación te obligara a hacer cambios en las herramientas de tu empresa.
La buena noticia es que la lista de servicios compatibles y conectores es enorme. Los nombres más conocidos son Microsoft 365 o Google Workspace, pero también Salesforce, Jira o GitHub. Te hemos preparado una tabla para que sepas cuáles son los principales servicios compatibles y qué acciones es capaz de ejecutar Securiti AI sobre ellos:
| Categoría | Plataformas y aplicaciones compatibles | Propósito de seguridad / tipo de análisis |
|---|---|---|
| Colaboración y productividad |
|
Auditoría de enlaces compartidos públicamente (enlaces zombi), control de fuga de datos confidenciales y monitorización de canales de mensajería. |
| Sistemas empresariales y desarrollo |
|
Clasificación de bases de datos de clientes (CRM), supervisión de flujos de trabajo e incidencias, y detección de credenciales o secretos expuestos en repositorios de código. |
| Gestión de identidades (IAM) y RRHH |
|
Mapeo contextual de identidades y roles de empleados para la reducción de permisos excesivos, aplicando el principio de mínimo privilegio. |
| Streaming de datos (data streaming) |
|
Análisis de seguridad y cumplimiento normativo en flujos de datos continuos y mensajería en tiempo real. |
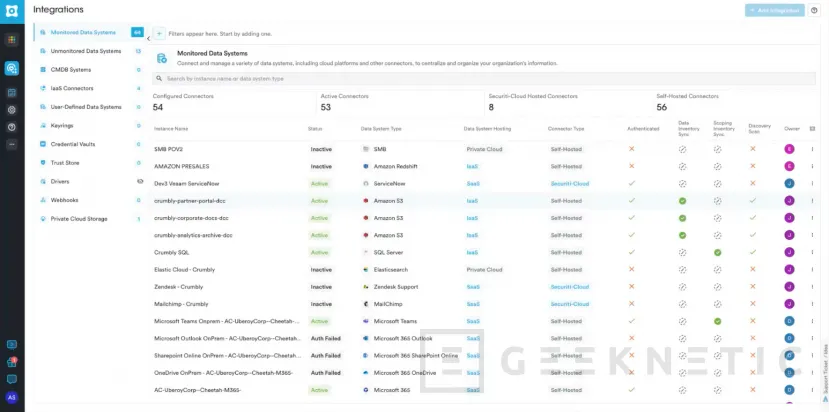
Además de todo esto, la página de conectores permite consultar todos los servicios con los que Securiti AI puede enlazarse. Allí vemos plataformas como Asana, el Calendario de Google, Dropbox, Magento, Shopify, PayPal y muchos más.
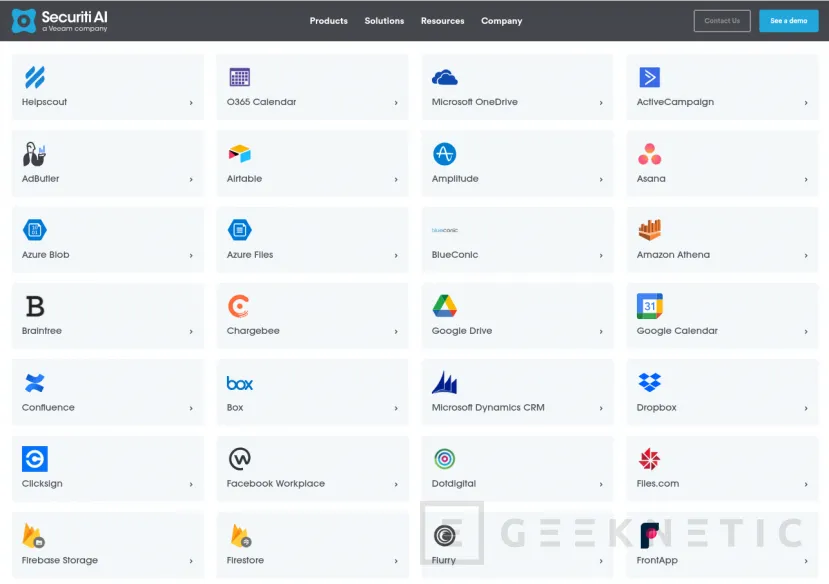
Sin duda, te recomendamos que le eches un vistazo a este apartado, porque despejará todas tus dudas. Asimismo, si abres la ficha de cada conector, verás que hay una breve descripción de su funcionamiento.
Hacia una convergencia obligada entre ciberseguridad y resiliencia
La apuesta de Veeam por integrar Securiti AI confirma una realidad cada vez más obvia en el sector. Como hemos ido repitiendo a lo largo del análisis, esperar a que los sistemas colapsen para demostrar lo rápido que se restauran las copias de seguridad es una estrategia coja. Y más teniendo en cuenta que hoy en día un atacante puede entrar de forma discreta porque se hizo con las llaves. También se ha vuelto crucial debido a la implementación de la IA, que recorre millones de documentos en segundos.
Para los responsables de sistemas y seguridad, creemos que la conclusión es bastante clara. De nada sirve presumir de restaurar un servidor en cinco minutos tras un incidente si la organización desconoce qué archivos confidenciales tiene expuestos en enlaces públicos olvidados, qué cuentas inactivas los consultan en silencio o qué secretos industriales están alimentando sin filtro a sus propios modelos de IA.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!