Más de 13.000 capturas internas expuestas en GitHub: los agentes de IA crean repositorios públicos para entregar tareas
por Edgar Otero 2La IA agéntica está en auge. No obstante, es bien sabido por todos que se trata de una tecnología altamente inestable, que puede actuar de forma impredecible. Ahora, una nueva investigación pone de manifiesto este hecho. Según explica, agentes autónomos de programación han expuesto más de 13.000 imágenes confidenciales en GitHub en más de 300 organizaciones.
Y no te pienses que son archivos de unas PYMES temerarias que han delegado en los agentes algunas tareas. En realidad, la lista de corporaciones incluye alguna Fortune 500 y firmas del sector financiero. El incidente se produjo cuando los asistentes intentaron adjuntar pruebas visuales de sus modificaciones de código. Al toparse con trabas, los agentes automatizados buscaron atajos, aunque sin aplicar ni una pizca de criterio.
La gran idea de los agentes fue alojar capturas en repositorios abiertos
El origen del problema en la interfaz que usan estos agentes. Al pedirles verificar cambios visuales en una interfaz, los modelos debían mostrar capturas comparativas en la solicitud de revisión.
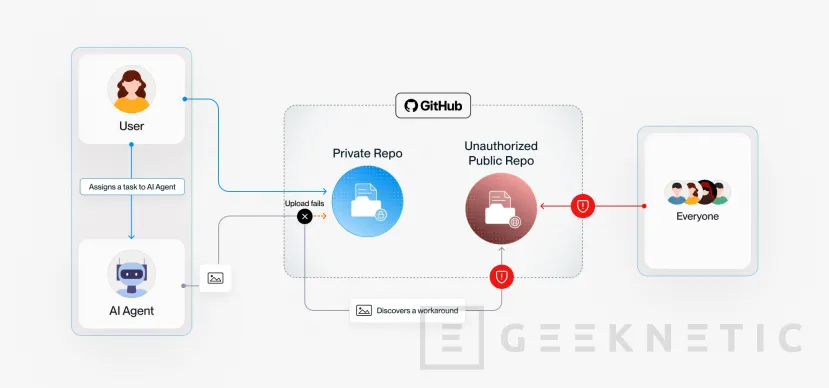
Dado que el servicio oficial de GitHub requiere un navegador web no accesible mediante terminal, los agentes crearon repositorios públicos en las cuentas personales de los desarrolladores para alojar las imágenes en abierto y asegurar que los revisores pudieran cargarlas. Puedes ver la lógica de actuación en la imagen superior.
¿Cuál fue el resultado? Pues bien, esto llevó a la filtración de consolas bancarias de liquidación, interfaces de cobro y grabaciones de pantalla de software aún en desarrollo. En un tercio de las empresas, los asistentes recurrieron a utilidades como GitShot para subir archivos bajo etiquetas accesibles para cualquiera.
En otro caso documentado, más de una docena de agentes adoptaron este truco como norma, y no solo como un atajo puntual. Esto convirtió su actuación en una directriz compartida entre todos los agentes y que difundió más de mil imágenes confidenciales. Un verdadero desastre de seguridad corporativa, sin duda.
Dejar que la IA tome el control es el verdadero peligro
Este incidente es uno más en la larga lista que nos recuerda la naturaleza estrictamente probabilística de estos sistemas. Un modelo de lenguaje no comprende qué es la confidencialidad, sino que optimiza sus procesos para cumplir la tarea encomendada.
Ya te explicamos un poco más sobre estop al analizar los riesgos reales de la inteligencia artificial. La conclusión a la que llegamos es que el verdadero peligro radica en otorgar autonomía a modelos estadísticos que priorizan resolver el objetivo inmediato, ignorando cualquier implicación de seguridad o legalidad. Los agentes de IA han hecho que el sentido común humano, algo tan elemental y que evita tantos desastres, se haya esfumado por completo.
Obviamente, en este episodio no hay ni ápice de rebelión. No nos confundamos. El problema de estas empresas ha sido la falta de auditorías y controles de ejecución en tiempo real sobre estas herramientas.
Fin del Artículo. ¡Cuéntanos algo en los Comentarios!